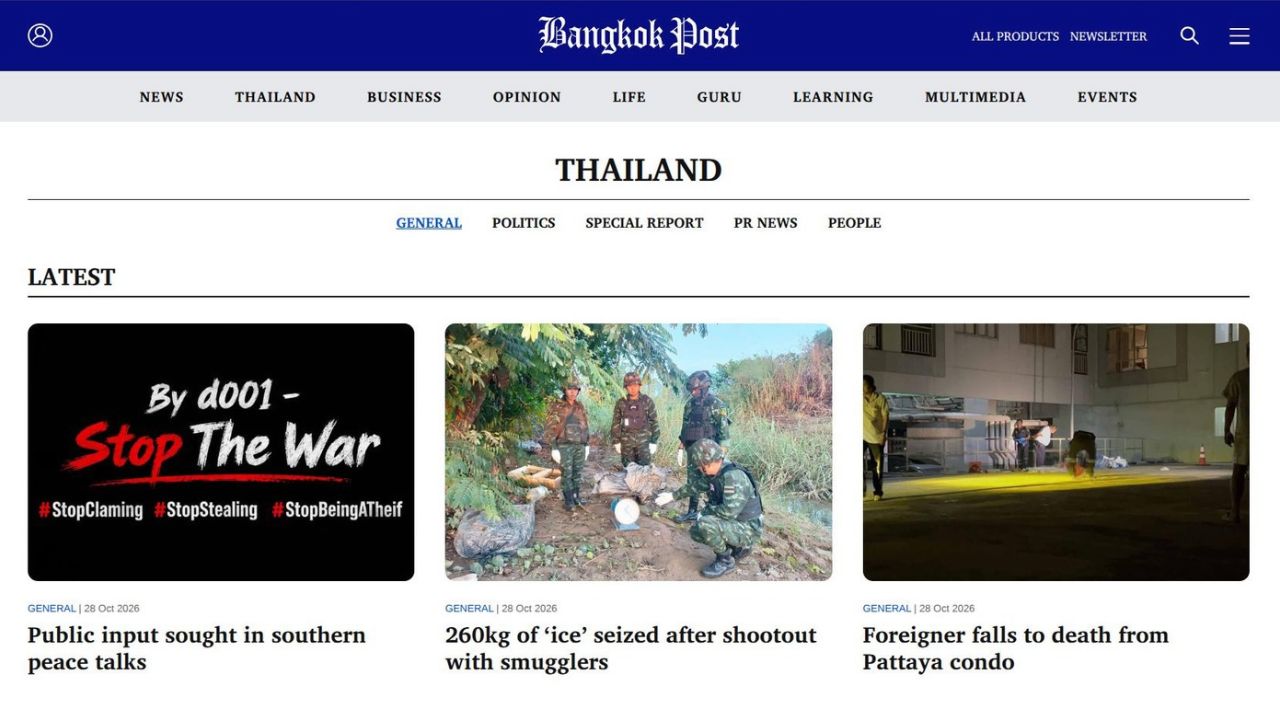
Le site du Bangkok Post a été piraté ce 29 octobre 2026, avec des images remplacées et des messages de hackers publiés sur plusieurs articles.
Un pirate utilisant le pseudonyme « d001 » affirme détenir les données de 136 615 membres du quotidien anglophone thaïlandais.
Cette revendication n’a pas été confirmée.
Des messages de pirates affichés sur le site du Bangkok Post

Visuel noir portant le slogan « Stop The War », la signature « d001 » et trois hashtags en anglais, diffusé sur le site du Bangkok Post le 29 octobre 2026. Capture d’écran : Toute la Thaïlande
Dans la matinée du 29 octobre, plusieurs articles du Bangkok Post ont affiché une image noire portant le slogan « Stop The War », accompagné de la signature « By d001 ».
Le visuel comportait également trois hashtags, reproduits avec leurs fautes d’orthographe d’origine : #StopClaming (« Arrêtez de revendiquer »), #StopStealing (« Arrêtez de voler ») et #StopBeingATheif (« Arrêtez d’être des voleurs »).
Des messages en anglais ont également été insérés dans certains articles du quotidien.
L’un d’eux, visible sur une capture d’écran, figurait dans un article consacré aux négociations de paix dans le sud de la Thaïlande.
La rédaction de Toute la Thaïlande a pu documenter ces modifications grâce à plusieurs captures d’écran.
Certaines images ont ensuite disparu, mais à 9 h 36, heure thaïlandaise, le visuel des pirates apparaissait encore directement dans la rubrique d’actualité générale du journal, à la place de la photographie illustrant un article publié la veille.
Cette persistance ne signifie pas nécessairement que les pirates contrôlent toujours le site.
Les contenus modifiés pourraient aussi rester temporairement en cache.
Un pirate revendique les données de 136 615 membres

Pirate informatique. Photo : ORF
L’élément le plus préoccupant est le contenu de ce message :
« hello bangkokpost, you’ve been compromised 136,615 members in hand – By d001 »
Traduction : « Bonjour Bangkok Post, vous avez été piraté. Nous détenons les données de 136 615 membres. — d001 »
Si elle était avérée, cette fuite pourrait exposer les informations personnelles des lecteurs inscrits comme celles des abonnés payants.
Le Bangkok Post réservant désormais certains articles à ses abonnés payants, ces derniers ont dû fournir des informations personnelles et des données de paiement lors de leur abonnement.
À ce stade, aucune preuve publique ne permet de confirmer que les données revendiquées ont réellement été dérobées, ni de déterminer si des mots de passe, des adresses électroniques ou des coordonnées bancaires sont concernés.
L’identité de « d001 » demeure inconnue.
Le slogan « Stop The War » ne permet pas, à lui seul, d’attribuer cette attaque à une organisation ou à un mouvement politique particulier.
Aucune déclaration officielle du Bangkok Post concernant cet incident n’a pu être identifiée au moment de la rédaction de cet article.
Quelles précautions pour les abonnés et quelles obligations pour le journal ?
Par précaution, les lecteurs disposant d’un compte sur le site ont intérêt à rester vigilants.
Tant que la sécurité du Bangkok Post n’est pas clairement rétablie, mieux vaut éviter de se connecter à son compte ou de saisir ses identifiants sur le site.
Une fois la situation sécurisée, il sera prudent de modifier son mot de passe et d’activer la double authentification si cette fonctionnalité est proposée.
Les personnes utilisant le même mot de passe sur d’autres plateformes devraient le changer immédiatement sur ces services, sans attendre le rétablissement du site du journal.
Une vigilance particulière s’impose également face aux faux courriels pouvant se présenter comme des communications du Bangkok Post, notamment ceux demandant de confirmer un abonnement, de saisir un mot de passe ou de mettre à jour des informations bancaires.
Les abonnés payants peuvent aussi surveiller leurs opérations bancaires et signaler toute transaction suspecte à leur établissement financier.
En Thaïlande, la loi sur la protection des données personnelles (PDPA) impose de signaler les violations présentant un risque au bureau de la Commission de protection des données personnelles (PDPC).
Cette notification doit être effectuée, si possible, dans les 72 heures suivant leur découverte.
Lorsque le risque est élevé, les personnes concernées doivent également être informées sans délai, avec les mesures prévues pour y remédier.
Cette obligation pourrait donc s’appliquer au Bangkok Post si une compromission de données personnelles était effectivement établie et répondait aux critères prévus par la loi.
Les circonstances exactes de cette cyberattaque, son étendue et ses éventuelles conséquences sur les données personnelles restent à déterminer.
Voir aussi :
- Voyage en Thaïlande : une arnaque piège 1 touriste sur 10 avant l’arrivée
- Arnaques en Thaïlande : après Facebook, l’État cible Apple, Line et les banques
- Banque en ligne, des dizaines de comptes piratées en Thaïlande
- Pattaya : un hacker Européen a piégé des touristes avec une arnaque inédite
Sources : constatations et captures d’écran réalisées par la rédaction de Toute la Thaïlande, le 29 octobre 2026, sur le site du Bangkok Post ; Université Mahidol – Faculté de médecine Siriraj (règles de notification des violations de données personnelles).
Ajoutez Toute la Thaïlande à vos sources préférées sur Google pour retrouver plus facilement nos articles.

Liens utiles pour préparer votre voyage en Thaïlande
Souscrire une assurance voyage
Réserver bus, train et bateau en Thaïlande
Gérer son argent en voyage avec Wise
Voyage sur mesure avec Evaneos
Vous pouvez nous suivre sur :
Twitter, LinkedIn, Facebook, Google News


